经验笔记
云平台说环境变量可能被解密了——部署还暂停着,我在手机上先轮换业务机密钥
Railway 披露:客户环境变量可能被未授权访问,部分已解密;全站部署暂停期间,面板改 env 不够,更该先上自有机查日志、轮密钥。
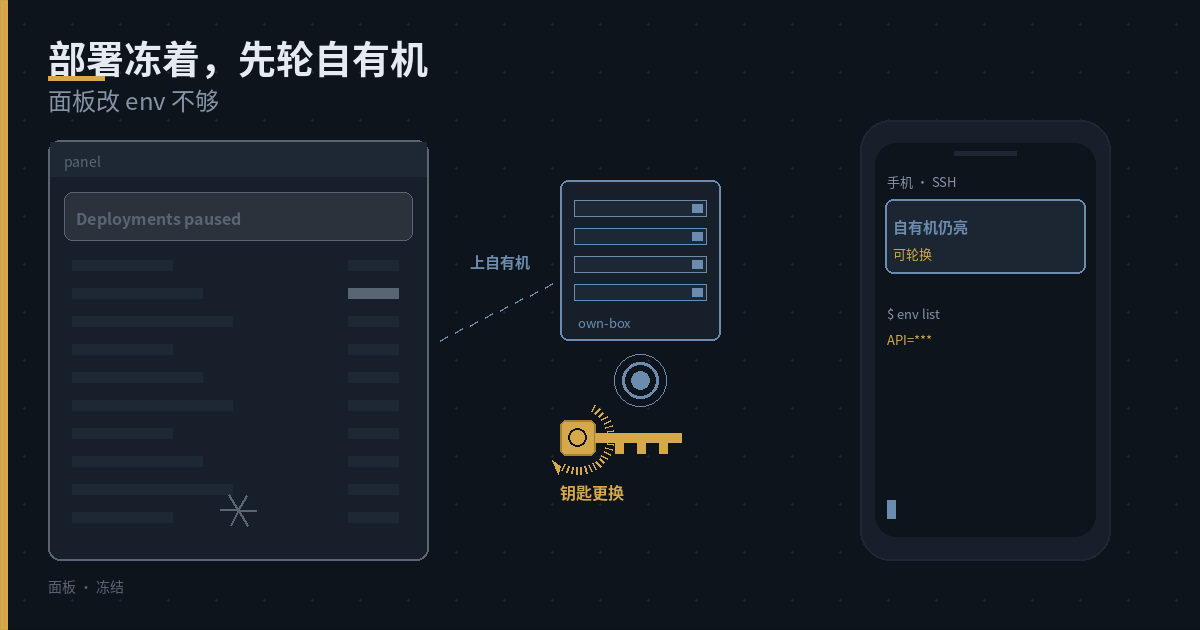
没用过 Railway 的朋友可以直接划走——下面只对「在 Railway 存过环境变量 / 私有 registry 凭据,或业务机与 Railway 共用过同一套密钥」的人有用。
据 Railway 官方披露(blog.railway.com/p/security-disclosure-wednesday-october-21st,2026-10-21):当日早些时候检测到与存储客户环境变量的系统相关的异常活动;调查迄今表明,未授权第三方可能访问了加密环境变量,并对其中一部分拿到了解密内容。环境变量里常见 API Key、数据库与 registry 凭据。官方写明:初步分析影响可能限于一部分用户,但仍建议全体用户预防性采取行动;确认受影响账户后会邮件另行通知。调查期间 All deployments are paused——在 builds 恢复前,你没法靠「重新部署」让新凭据自动滚到线上。
官方要求你立刻做的事可以收成两句:把 Railway 上存的环境变量(含 API Key)以及私有 registry 凭据全部轮换;并审查相关服务日志有没有异常。
面板改 env ≠ 自有机上的密钥也换完了
面板上 roll Railway 变量,只覆盖「存在 Railway 里」的那一层。很多业务还会把同一套密钥写进自己的 VPS / 容器、本机 .env、CI secret、对端数据库用户密码。部署暂停意味着:你暂时没法靠 Railway 发版推动轮换,但你自己的机器上的本地配置、授权密钥、异常进程,仍然可以立刻查、立刻改。
这不是「全站脱库」叙事——官方口径是「可能限于子集 + 建议全体预防」。本文只谈:平台侧还在查、部署还冻着的时候,自有机侧别干等。
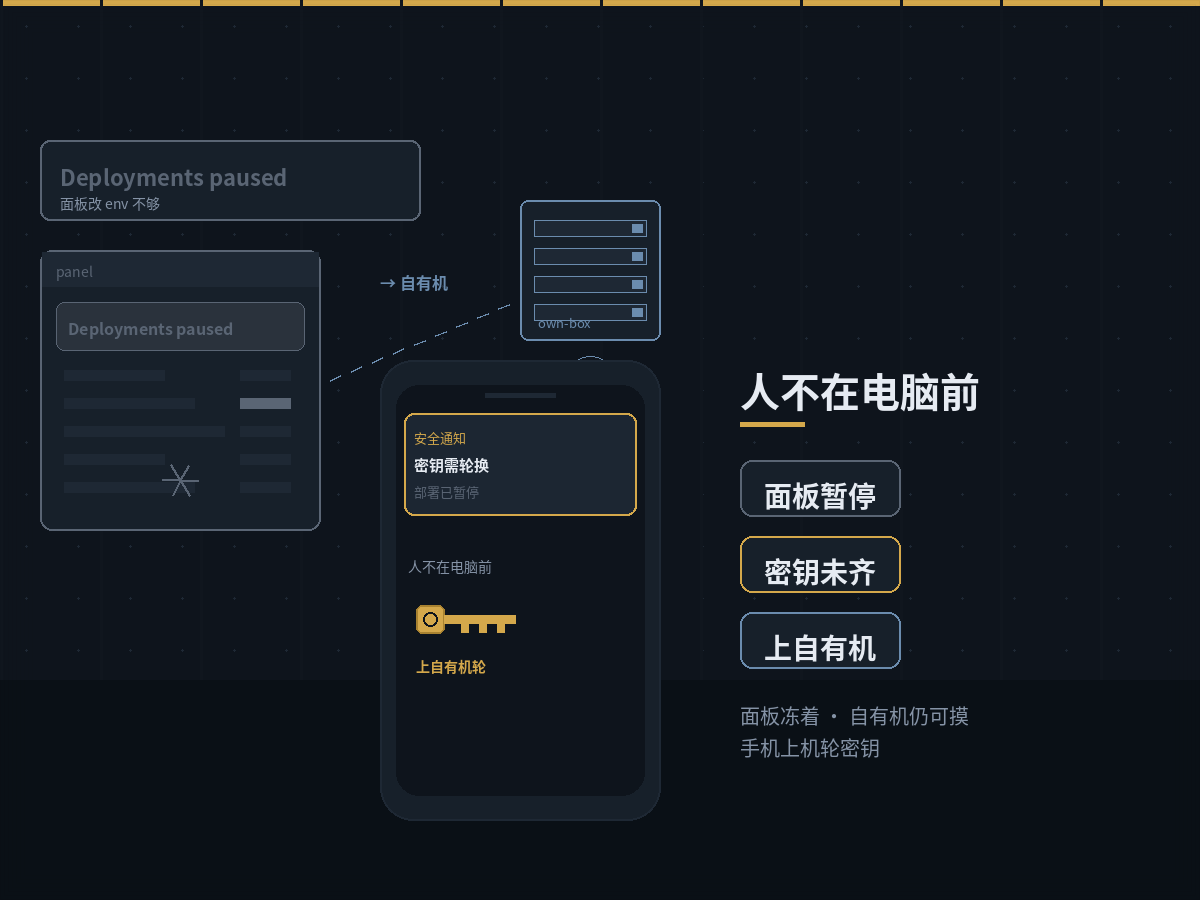
手机上三步:列清单 → 看日志 → 轮自有机
下面是通用运维动作。发行版不同,服务名 / 日志路径会不一样;journalctl 在没有 systemd journal 的环境会空,那时改看应用自己的 access / error 日志。
# 1) 只看「名字」、不回显密钥值——列可能相关的环境变量名
env | grep -E 'API|TOKEN|SECRET|DATABASE|REGISTRY' | sed 's/=.*/=***/'
# 2) 看披露日前后有没有异常登录 / 异常出站(按你的服务名替换)
journalctl --since "2026-10-21" -u <your-service> --no-pager | tail -n 200
# 或:应用目录下的 access.log / error.log 里搜陌生 IP、异常认证失败# 3) 轮换落在你控制的机器上(示例意图,按实际栈改)
# - 轮换 DB 密码后更新本机配置并重启服务
# - 作废旧 deploy key / SSH key;从 ~/.ssh/authorized_keys 摘掉可疑公钥
# - 更新本机 .env / 容器 env 后重启,不依赖 Railway builds面板上的「全部部署暂停」容易让人卡住;真正不耽误的是先确认自己的服务器有没有异常、密钥有没有先轮一波。
人在外面刷到披露时,我用的入口是微信搜 OrcaTerm:小程序即开即用,连接配置与 PC / Web 云端同步。连上后用说人话描述意图,例如「帮我列出这台机器里名字像密钥的环境变量(不要打印值)」「看 10 月 21 日以来这个服务的日志有没有陌生登录」,AI 写命令并在终端回显结果。
边界:OrcaTerm 方便的是「人不在工位也能上自有机」;它不能替 Railway 恢复 builds,也不能扫描平台侧是否解密了你的变量。平台侧轮换按官方邮件与面板指引;自有机侧轮换按你的 runbook——两件事,别混成一件。
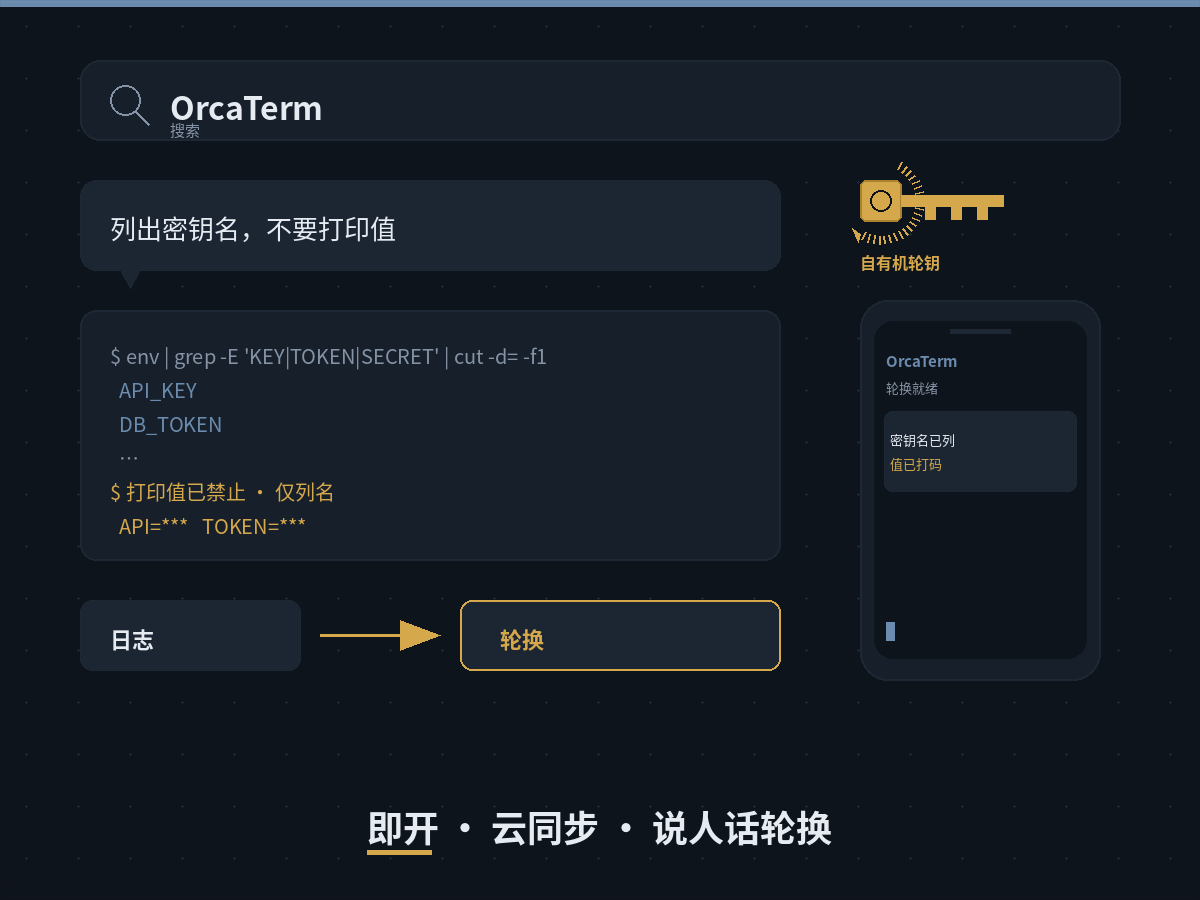
平台在查,自有机别干等
- Railway 面板:按官方建议 roll 全部相关环境变量与 registry 凭据;盯 status / 邮件通知。
- 自有机:列密钥名 → 查日志 → 轮换本机配置与授权密钥——不依赖 builds 恢复。
- 入口在口袋里:披露很少挑你坐在工位的时候来;微信里能开的 SSH,比等回家开电脑短一截。
微信搜「OrcaTerm」,官网:https://orcaterm.com/