经验笔记
自托管中招后,先查机器是不是已经在给别人打工
Plex 修复与在野利用提醒:更新之外,更怕机器已在高 CPU 挖矿或当别人出口。人不在场时,先能摸一眼负载与可疑进程。
先用白话说清楚两件事,免得读串台。
Plex 是很多人自托管的媒体服务器:把家里或云主机上的片子推给手机、电视播。OrcaTerm 是微信里的 SSH 终端小程序,用来连服务器敲命令。两者不是一类产品。这篇借的是「自托管服务一旦暴露在公网,出事时人往往不在机器旁」这件事——不是说 OrcaTerm 能防 Plex 漏洞,也修不了 Plex。
更新之外,更怕机器已经在给别人打工
据 Ars Technica 2026-10-19 报道,以及 Plex 官方论坛、SecurityWeek 同日前后的说明:被称作 Plex2Shell 的利用链(含 CVE-2026-96652 等)在公开 PoC 约 2026-10-16 出现后,很快就有在野攻击;载荷里常见的是挖矿,以及把受害者网络当「住宅代理」出口。官方给出的修复线是 Plex Media Server ≥ 1.43.3.10861。
对自托管用户,真正让人发毛的往往不只是「有没有打补丁」:
- 机器 CPU 莫名飙高,什么都没在播
- 多了一堆不认识的进程、临时文件
- 带宽在往外跑,人却不在家
评论区有人复盘过:落在 /tmp 里的脚本、crontab 里多出来的条目之类。那是个案线索,不能当成普遍统计;但方向一致——先确认这台机是不是已经被别人用上了。
人不在场的硬场景
补丁可以等回到电脑再点;可告警、群消息、邻居说「你家网怎么这么慢」来的时候,你可能在地铁上、出差路上,手里只有手机。
这时候若还得先找电脑、找密钥文件、找半个月前随手记下的端口,窗口期就耗在入口上了。
这类时刻缺的不是又一篇漏洞分析,而是:现在就能登上去,看一眼负载、可疑进程和最近日志。同类「手机救急」场景我以前也写过;这篇只强调一点——先摸清现状,再谈下线、重装、改暴露策略。
我怎么在微信里先摸一眼
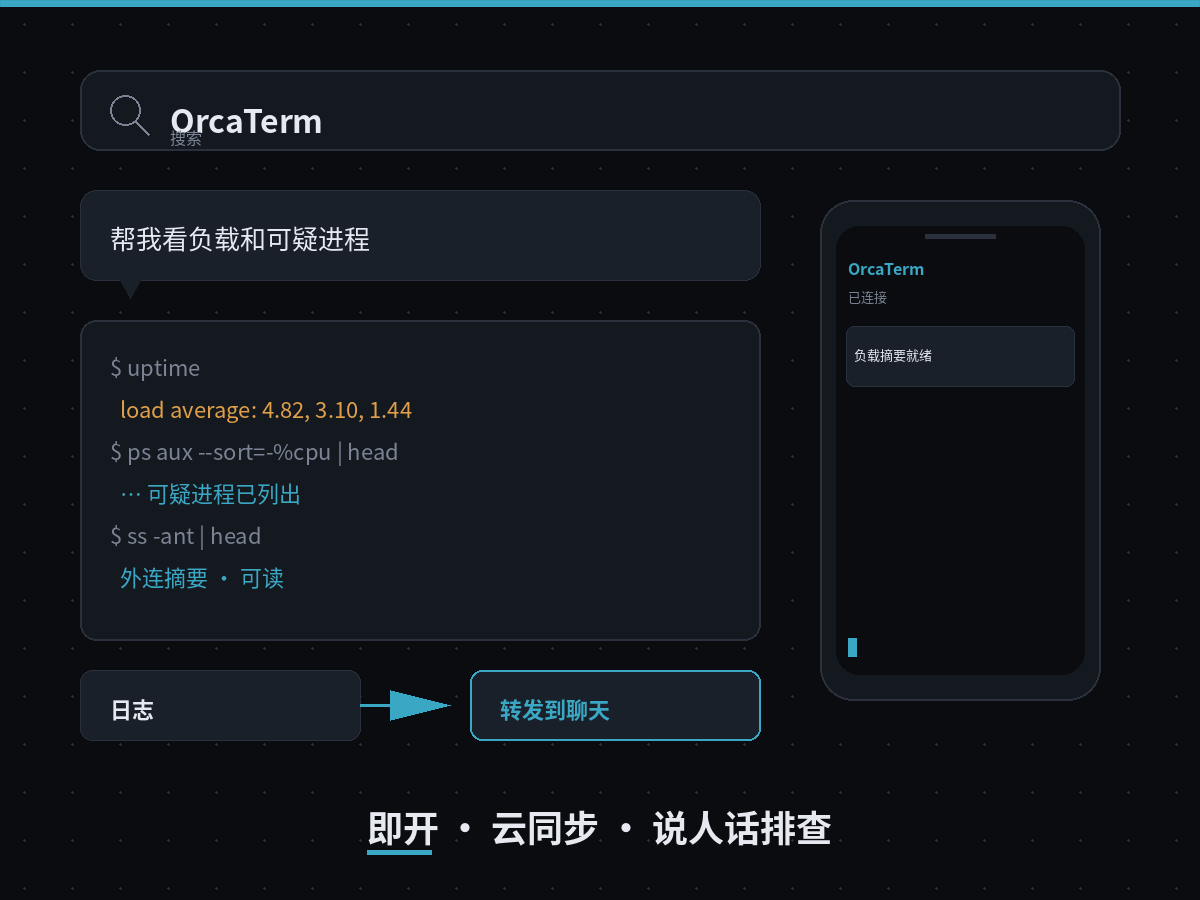
我给自己留的入口是微信搜 OrcaTerm:小程序即开即用,主机配置和 PC / Web 云同步,不用临时找密码本。
连上之后,用说人话的方式让 AI 帮写排查命令,例如:
- 现在 CPU / 内存 / 磁盘大概什么水位
- 有没有不认识的高占用进程
- 最近系统或服务日志里有没有异常重启、异常外连的痕迹
需要把一段日志丢给同事时,可以在小程序里把文件取下来,再经微信转出去——不用先回到工位开电脑。腾讯云小程序助手里若有服务器卡片,也可以当作入口之一,一句带过。
再讲清边界:OrcaTerm 缩短的是「现在就能摸一眼」的空窗;它不能替你防住 Plex 这类业务漏洞,也不能保证机器没在挖矿。查到异常之后,下线服务、干净重装、收紧公网暴露,要另做一套动作。
先更新,再确认「是不是已经中招」
若你还在跑旧版 Plex 且对公网可达:先升到官方给出的安全版本,再按官方指引看 Codecs 目录、陌生进程、异常外连。人不在电脑前时,至少保证自己有一条手机 SSH 通道,能第一时间看负载和日志。
微信搜「OrcaTerm」,官网:https://orcaterm.com/